É possível encerrar o trimestre com quase todos os funcionários treinados, boas notas nas avaliações e uma queda nos cliques de campanhas simuladas de phishing. Ainda assim, um colaborador com acesso privilegiado pode aprovar uma solicitação fraudulenta, compartilhar informações em uma ferramenta não autorizada ou cair em um golpe recebido pelo celular.
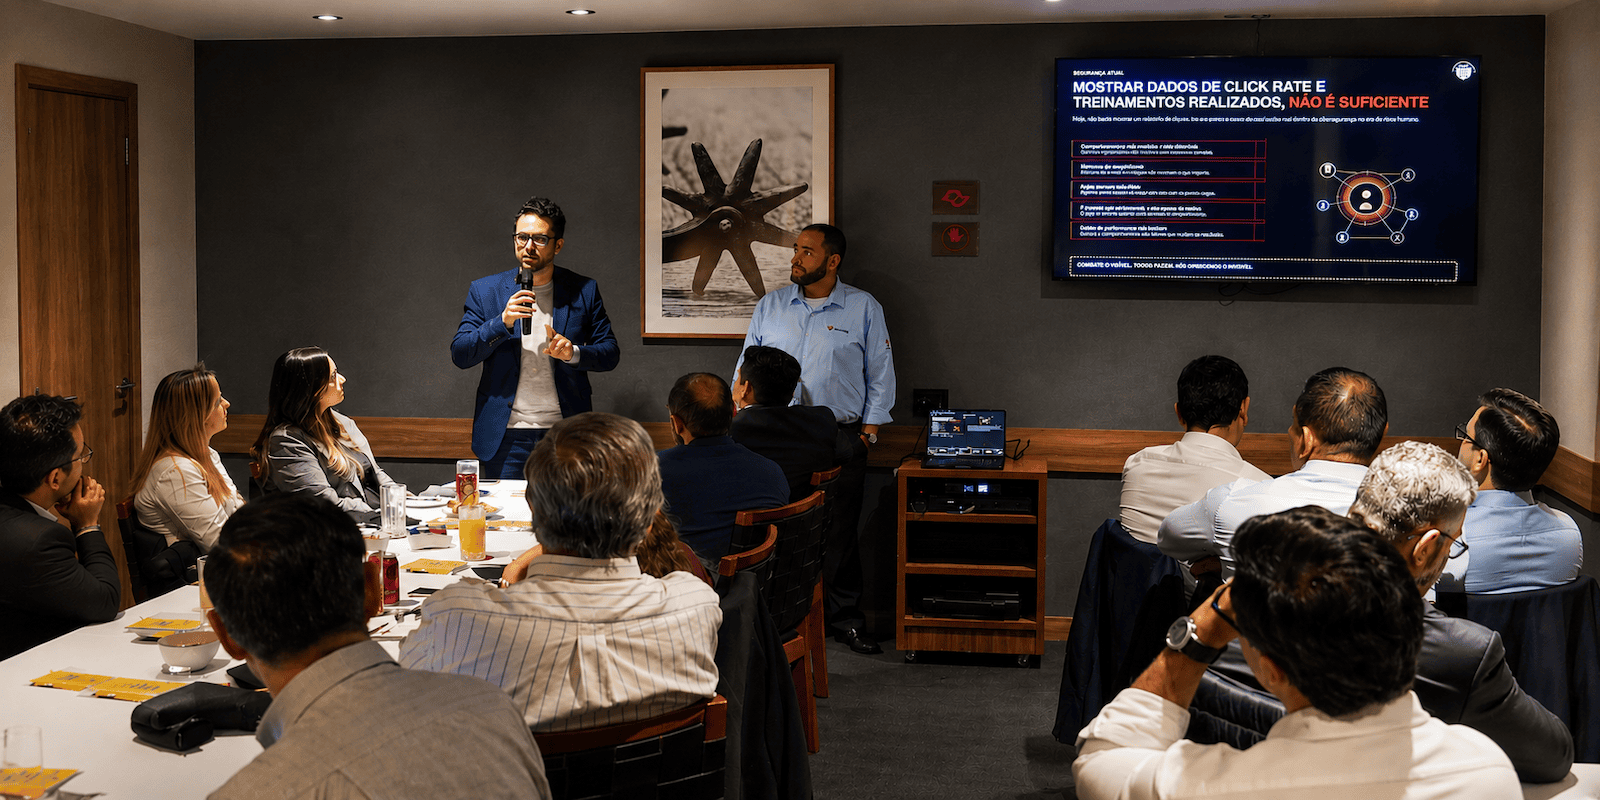
A contradição expõe uma limitação dos programas tradicionais de conscientização em segurança da informação: eles medem principalmente atividades. Quantas pessoas concluíram o curso, quantas responderam corretamente e quantas clicaram em um teste.
Esses indicadores continuam úteis para demonstrar conformidade e acompanhar a operação. O problema começa quando passam a ser apresentados como evidência de que o risco cibernético foi reduzido.
Com ataques mais personalizados, uso crescente de inteligência artificial e expansão dos canais digitais, a discussão começa a migrar do treinamento de segurança para a gestão do risco humano, conhecida como Human Risk Management, ou HRM.
Métricas de atividade não provam redução de risco
Taxas de conclusão respondem se o treinamento foi realizado. Notas mostram se determinado conteúdo foi compreendido em um teste. Campanhas simuladas indicam como um grupo reagiu a uma mensagem específica, em um momento controlado.
Nenhuma dessas informações, isoladamente, responde às perguntas que interessam à gestão de risco:
- Quais comportamentos estão contribuindo para incidentes reais?
- Quais áreas estão mais expostas aos ataques atuais?
- Quem possui acesso a ativos críticos?
- As intervenções reduziram a reincidência de comportamentos inseguros?
- O tempo para identificar e reportar uma ameaça melhorou?
A Forrester classifica índices de conclusão e percentuais de cliques como métricas que revelam pouco sobre a redução efetiva do risco. A consultoria defende que cada indicador esteja relacionado a um objetivo da área de segurança, como modificar comportamentos, reduzir incidentes ou diminuir o atrito provocado pelos controles. ue uma direção semelhante.
A empresa projeta que, até 2030, os principais frameworks de controle de cibersegurança passarão a considerar a mudança mensurável de comportamento, em vez do treinamento baseado apenas em conformidade, como indicador central de eficácia na gestão do risco humano. ifica abandonar o treinamento. Significa deixar de tratá-lo como resultado final.
O risco humano ficou mais contextual
O risco associado a uma pessoa não depende apenas do que ela sabe sobre segurança. Ele varia conforme o cargo, os acessos concedidos, os dados manipulados, os canais utilizados e o tipo de ameaça à qual está exposta.
Um clique de um funcionário sem acesso a sistemas críticos possui impacto potencial diferente do mesmo comportamento cometido por alguém que administra pagamentos, infraestrutura, credenciais ou informações estratégicas.
O canal também muda a análise. O Data Breach Investigations Report de 2026, da Verizon, aponta taxas de clique 40% maiores em ataques direcionados a dispositivos móveis. O dado sugere uma migração dos criminosos para mensagens de texto, aplicativos e ligações, ambientes nos quais os usuários tendem a tomar decisões mais rápidas e dispõem de menos elementos para verificar a legitimidade de uma solicitação. o, o relatório mostra que vulnerabilidades de software passaram a iniciar 31% das violações analisadas, superando as credenciais roubadas como principal forma de entrada.
O cenário reforça que o risco humano não deve ser utilizado como explicação genérica para todos os incidentes. Pessoas, processos, identidades e controles tecnológicos precisam ser avaliados de maneira integrada. nto anual à observação contínua**
A gestão do risco humano amplia o escopo dos programas de conscientização. Em vez de observar apenas cursos e simulações, a abordagem considera sinais relacionados a comportamento, identidade, exposição digital, eventos de segurança e contexto operacional.
A Forrester define HRM como uma mudança de estratégia, processos e tecnologia voltada a detectar e medir comportamentos, quantificar riscos e aplicar intervenções de acordo com a exposição observada. Essas intervenções podem envolver treinamento, mas também ajustes de políticas, reforço de controles, revisão de acessos ou orientações apresentadas no momento da decisão. ute também passou a estruturar seus programas em torno da identificação dos principais riscos humanos, da seleção dos comportamentos capazes de reduzi-los e da mensuração das mudanças obtidas.
Em seu modelo de maturidade, a organização diferencia programas orientados à conformidade daqueles capazes de relacionar comportamento e cultura aos objetivos estratégicos da empresa. tral está no momento da intervenção. Em vez de oferecer o mesmo conteúdo a toda a organização uma vez por ano, a empresa pode direcionar ações conforme a função, o histórico de eventos e a ameaça enfrentada.
Um profissional que começou a utilizar uma nova ferramenta de inteligência artificial, por exemplo, enfrenta riscos diferentes daqueles de alguém responsável por transferências financeiras ou administração de ambientes em nuvem.
O que deveria entrar no painel dos CISOs
A evolução das métricas exige uma combinação de indicadores operacionais, comportamentais e estratégicos. Entre os exemplos estão o tempo médio para reportar uma mensagem suspeita, a reincidência de comportamentos após uma intervenção, o volume de credenciais expostas, a adoção correta de autenticação multifator, o uso de aplicações não autorizadas e a ocorrência de incidentes relacionados a grupos ou funções específicas.
Também podem ser observados o número de eventos humanos que alcançaram sistemas críticos, a gravidade potencial desses eventos, a redução do risco por segmento e o impacto das intervenções na produtividade.
O percentual de cliques continua podendo fazer parte do painel. A diferença é que deixa de ser analisado como número isolado. Um clique precisa ser relacionado ao perfil de acesso, ao canal do ataque, à recorrência, à resposta do funcionário e aos controles que impediram ou permitiram a progressão do incidente.
“Métricas não são apenas números, são evidências e a ponte entre intenção e impacto”, escreveu Jinan Budge, vice-presidente e diretora de pesquisa da Forrester, ao discutir os indicadores de Human Risk Management.
A ampliação da coleta de sinais comportamentais também cria desafios de governança. Um programa de risco humano não deve ser utilizado para construir rankings públicos de funcionários, aplicar punições automáticas ou transferir para o indivíduo a responsabilidade por falhas de processos e controles.
A análise precisa considerar proporcionalidade, privacidade, transparência e finalidade. Os dados devem servir para reduzir a exposição da organização e oferecer melhores condições para decisões seguras, não para estabelecer uma cultura de monitoramento permanente.
Há ainda o risco de simplificação. Uma pontuação individual não consegue representar, sozinha, as condições que produzem um incidente. Processos confusos, excesso de permissões, pressão por velocidade, interfaces mal projetadas e políticas difíceis de cumprir também influenciam o comportamento.
Por isso, a gestão do risco humano deve ser entendida como disciplina organizacional, e não como mecanismo para encontrar culpados.
A inteligência artificial aumenta a urgência
A adoção acelerada de inteligência artificial torna essa transição mais relevante. O Global Cybersecurity Outlook 2026, do Fórum Econômico Mundial, mostra que 94% dos participantes consideram a IA o principal fator de mudança na cibersegurança.
A parcela de organizações que avaliam a segurança das ferramentas de IA aumentou de 37%, em 2025, para 64%, em 2026. amplia a capacidade de produzir mensagens convincentes, imitar vozes, automatizar abordagens e explorar informações públicas.
Também adiciona novos comportamentos de risco dentro das empresas, como o envio de dados confidenciais para modelos externos ou o uso de ferramentas sem avaliação da área de segurança.
“A adoção em alta velocidade de qualquer tecnologia sempre demandou um processo de entendimento dos riscos associados e a respectiva capacitação das pessoas para seu uso correto. Não está sendo diferente com a IA, porém a velocidade de adoção está criando um desafio ainda maior para as empresas”, cita Glauco Sampaio, CEO da Beephish.
Nesse ambiente, medir apenas quem concluiu um curso oferece pouca informação para priorizar investimentos. A gestão precisa saber onde estão as exposições, quais comportamentos favorecem incidentes e quais controles reduzem efetivamente a probabilidade ou o impacto de uma ocorrência.
A evolução para o Human Risk Management não elimina campanhas de conscientização, avaliações ou simulações de phishing. Ela reposiciona esses instrumentos dentro de um modelo maior, no qual o objetivo não é demonstrar que as pessoas foram treinadas, mas comprovar que a organização está menos exposta.
Para CISOs e gestores de risco, a diferença é estratégica. Treinamento é uma atividade. Redução de risco é um resultado.